
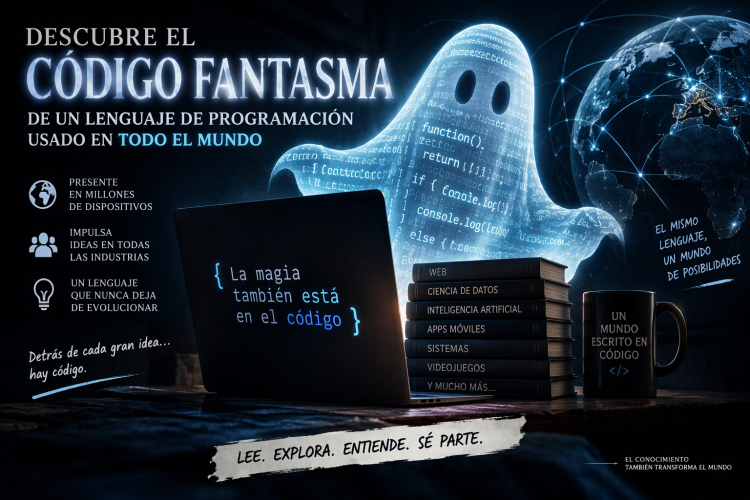
En las profundidades silenciosas de internet, lejos de la vista de los usuarios, late un motor invisible llamado PHP. Este lenguaje de programación es el cimiento silencioso sobre el que se levanta casi el 70% de la red mundial: desde hospitales y bancos hasta gobiernos enteros y plataformas que usamos cada segundo. Durante más de una década, millones de servidores operaron bajo la ilusión de una estabilidad absoluta, sin sospechar que, oculta en sus propias líneas de código, dormía una amenaza perfecta.
El 21 de octubre de 2026, el velo cayó. Gracias al rastreo profundo de modelos de inteligencia artificial, los investigadores descubrieron dos grietas críticas bautizadas como PHP2Shell. No eran errores recientes, sino defectos que habían permanecido agazapados en las sombras durante más de diez años, esperando ser encontrados. La revelación desató el pánico: cualquiera con las herramientas adecuadas podía tomar el control total de un servidor de forma remota, sin contraseñas ni barreras.
Antes de que una ola de millones de ataques automatizados consumiera la red, las principales agencias de seguridad del planeta tomaron una decisión drástica y sin precedentes: bajar el interruptor. Gobiernos europeos, aerolíneas, sistemas sanitarios y entidades financieras desconectaron sus portales en un apagón preventivo global, sumiendo a gran parte de los servicios digitales en un silencio repentino mientras se desplegaban parches de emergencia.
Aunque los sistemas lograron volver a encenderse tras actualizarse, el incidente dejó una inquietante pregunta flotando en el aire. Si la inteligencia artificial fue capaz de desenterrar fallas ocultas durante más de una década en el corazón mismo de internet, ¿cuántas otras bombas de tiempo siguen dormidas en el código antiguo que sostiene nuestra vida moderna? En el futuro próximo, la verdadera carrera no será solo entre humanos, sino entre algoritmos que buscan proteger la red y aquellos diseñados para encontrar la próxima llave maestra antes de que alguien pueda cerrar la puerta.






Deja una respuesta